REST API
Seu próprio código, lendo HumanR e alimentando-o — sobre um símbolo, não uma senha de base de dados
Uma API REST versionada seus sistemas chamam com um símbolo portador: leia colaboradores, dias de assiduidade, pedidos de férias, ciclos de revisão e objetivos, e as listas de referência — e publique punções de assiduidade de um sistema de tempo que fala nada além de HTTP. Os símbolos são mostrados uma vez e armazenados hashed, e um símbolo nunca consegue carregar uma permissão que o administrador que o emitiu já não tinha.
Veja em ação — demonstração em minutos →Parece-lhe familiar?
A única forma de obter dados é alguém exportar um ficheiro e enviá-lo por email
Um sistema de tempo ou um quiosque conseguem produzir punções mas não há para onde enviá-los
A alternativa na mesa é entregar a um integrador uma senha de base de dados
A credencial nesse script esteve lá por dois anos e ninguém sabe quem a emitiu
Capacidades
O que obtém
10 capacidades
Um símbolo que não consegue exceder a pessoa que o emitiu
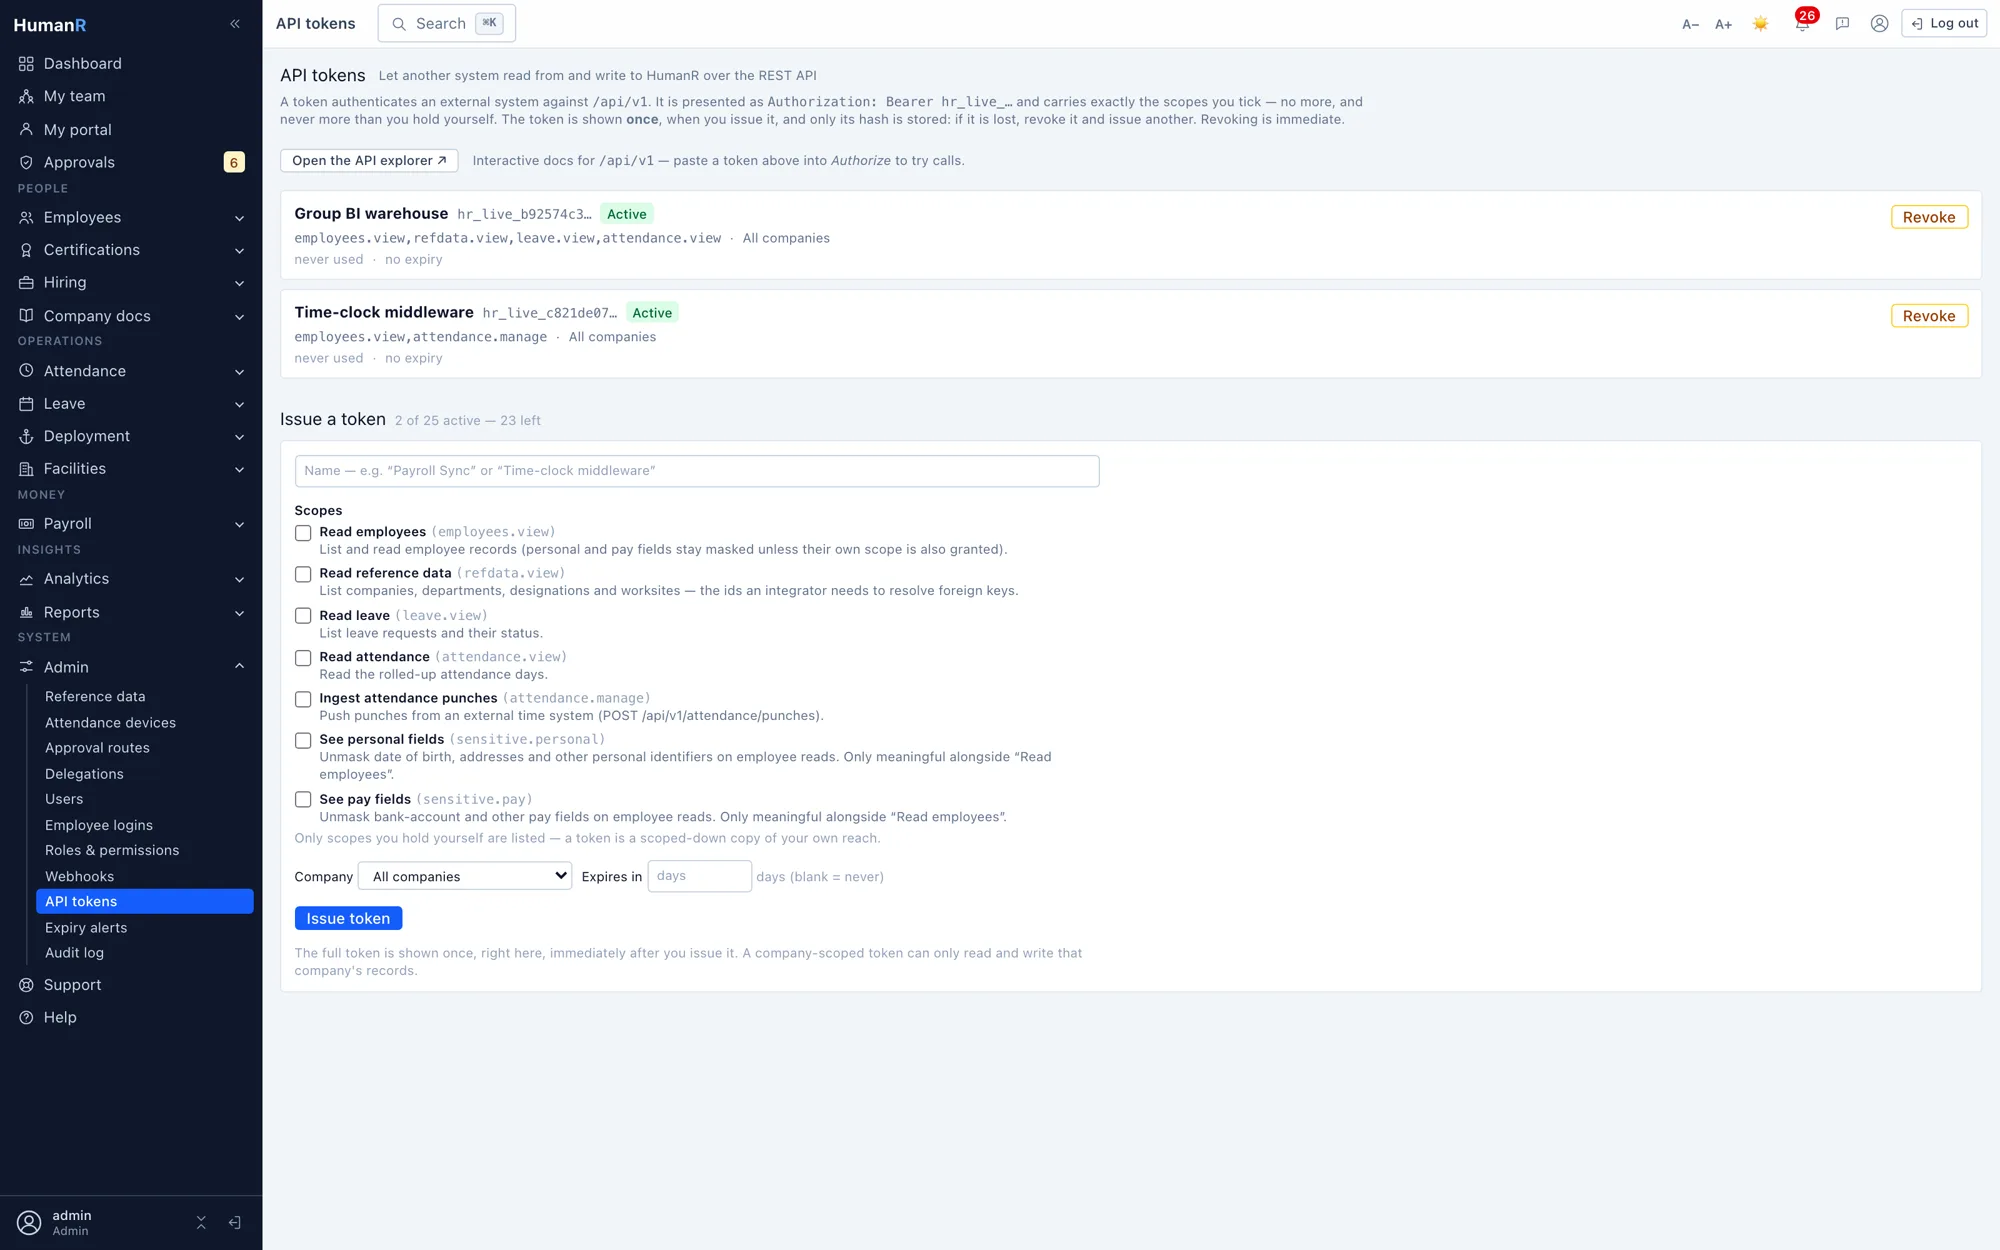
Os escopos são escolhidos do que o administrador emissor já tem, para que um símbolo seja uma cópia estreitada de um alcance de operador existente e nunca uma forma ao seu redor. Conceda um símbolo apenas leitura de assiduidade e é exatamente o que consegue fazer — as mesmas verificações de permissão que a app web executa aplicam-se inalteradas atrás do ponto final.
Mostrado uma vez, armazenado hashed
O símbolo bruto aparece na tela exatamente uma vez, em emissão. Apenas seu hash é mantido para que ninguém — incluindo nós — consegue ler um símbolo de volta da base de dados. Um símbolo perdido é revogado e re-emitido em vez de recuperado que é o comportamento correto e a razão isto é digno de ser dito em voz alta.
Emitido e revogado no registo
Cada emissão e revogação é escrita para a pista de auditoria pelo prefixo curto do símbolo, nunca seu hash para que um ano depois ainda consiga responder quem criou a credencial agora sentado no script de alguém — sem o registo em si tornar-se um lugar credenciais vazam.
Leia colaboradores, assiduidade, férias, desempenho e dados de referência
Listas de colaboradores e registos únicos, dias de assiduidade com primeira entrada, última saída e contagens de punção, pedidos de férias, ciclos de revisão com as revisões e objetivos sob eles, e as listas de referência atrás de cada dropdown — empresas, departamentos, designações e locais de trabalho. Paginados, filtrados e limitados para que nenhum pedido consegue arrastar a tabela inteira.
Empurre punções de assiduidade para dentro
Um lote de punções publicadas de qualquer sistema que consegue fazer um pedido HTTP. Idempotente em colaborador e marca de tempo para que re-enviar após um tempo limite não armazena nada duas vezes e um lote misturando boas e linhas não resolvíveis ainda aterrissa as boas e entrega o resto para correção — sem falhas tudo-ou-nada numa sincronização noturna.
Limites de empresa um símbolo não consegue discutir
Delimite um símbolo para uma empresa e cada consulta é filtrada para isso antes de qualquer parâmetro de pedido ser lido. Um chamador pedindo linhas de outra empresa obtém linhas de sua própria empresa não um erro nem dados de alguém.
Campos sensíveis permanecem atrás de suas próprias permissões
Salário e identificadores pessoais são mascarados em respostas de API a menos que o símbolo carregue o escopo sensível de dados exatamente como estão na interface. Não há porta traseira onde a API retorna mais do que o mesmo utilizador veria no ecrã.
Documentado e explorável
Um documento OpenAPI gerado e um explorador interativo vivem atrás do mesmo login que o resto da app para que um integrador consegue ler cada ponto final, parâmetro e forma de resposta e tentar uma chamada contra seus próprios dados em vez de trabalhar de um PDF.
Limitado por taxa por símbolo
Cada símbolo obtém seu próprio orçamento por minuto em vez de partilhar uma piscina global para que o ciclo de ingestão de um integrador não consegue esfomear o outro e o limite é um valor de configuração sua instalação consegue ajustar.
Ausente a menos que pedisse
A API é um interruptor por inquilino. Com desligado cada rota — os pontos finais, os docs e a tela de símbolo — responde 404 em vez de 403 para que uma instância que não ativou parece a um escâner exatamente como uma onde a funcionalidade não existe.
O que quer que consegue fazer um pedido HTTP
Não há conector para construir e nenhum SDK para adotar: a API é JSON simples sobre HTTPS com um símbolo portador que cada língua cada plataforma de automação e a maioria dos sistemas de tempo e acesso já consegue falar.
Diretamente do produto
Ecrãs reais da empresa de demonstração — o mesmo sistema que o seu login abre.
Funciona melhor com
Webhooks e Fluxo de Evento
Quando a folha de pagamentos finaliza ou uma autorização está prestes a expirar, seus outros sistemas ouvem sobre isso — automaticamente
Explorar →Assiduidade Biométrica e Horas Extraordinárias
As marcações fluem dos seus dispositivos — os mapas de horas constroem-se a si próprios
Explorar →Pesquisa, Filtro e Exportação
Os seus reflexos de Excel, atualizados — filtre qualquer lista, forme-a, leve-a consigo
Explorar →Perguntas
O que consegue a API escrever?
Punções de assiduidade, e apenas punções de assiduidade. Tudo o resto é apenas leitura hoje: colaboradores, dias de assiduidade, pedidos de férias, ciclos de desempenho, revisões e objetivos, e as listas de referência todas vêm mas nada entra. É um ponto de parada deliberado em vez de um descuido — a ingestão de punção é a escrita que desbloqueia integrações reais e criar colaboradores ou aprovar férias sobre uma API precisa das mesmas semânticas de aprovação e auditoria que a interface aplica que preferiríamos construir corretamente do que rapidamente.
Como isto difere de webhooks?
Direções opostas e a maioria integrações desejam ambas. Webhooks são HumanR empurrando para si no momento algo acontece — uma execução de folha de pagamentos finaliza uma autorização está semanas de expirar — sem sondagem. A API é seu código puxando em seu próprio cronograma ou empurrando punções. Uma configuração típica subscreve aos eventos importa e chama a API para procurar o detalhe atrás deles.
É seguro dar a um vendedor um símbolo?
Mais seguro do que a alternativa normalmente proposta que é um login de base de dados. Um símbolo carrega apenas os escopos marca, consegue ser fixado a uma única empresa, expira numa data define é limitado por taxa em seu próprio e é revogável num clique sem perturbar integrações de ninguém. E porque nunca consegue exceder as permissões do administrador que o emitiu o raio de explosão de um símbolo vazado é limitado por uma pessoa consegue nomear.
Veja com os seus próprios dados
Peça uma demonstração e enviaremos para si um acesso pessoal a uma empresa de demonstração completamente carregada — explore ecrãs reais com dados realistas em poucos minutos.
Sem cartão de crédito. Sem necessidade de chamada de vendas. Um login real, enviado por correio eletrónico.